摘要:怀疑跟单/带单 API 密钥泄露时的应急步骤:立刻停软件、在币安/欧易 API 管理删除密钥、核对合约仓位与跟单项目、改密与防钓鱼码、按最小权限重建并绑定 IP 白名单后重连软件。对照广场内置跟单与 API 软件爆炸半径差异;不喊单,简体实机截图,以 App/官网为准。
怀疑跟单/带单用的 API 密钥泄露时,第一反应不该是「先改软件配置」,而是按应急顺序把攻击面关掉:停软件 → 删密钥 → 查仓位 → 改登录与防钓鱼 → 再重建最小权限密钥并重连。和站内《币安跟单怎么创建 API》《欧易跟单怎么创建 API》那种正常创建流程不同,本文只讲泄露后的处置步骤,不写行情、不喊单。
先记三条:① 立刻停掉正在使用该 Key 的跟单/带单软件;② 在交易所【API 管理】删除或禁用该 Key(宁可删光再重建);③ 核对合约仓位与跟单项目,有异常先手动接管/平仓。入口文案与按钮以你 App/网页当前显示为准。
若你还没有交易所账户、只是顺带注册备用(邀请码软埋,返佣比例以账户邀请页可核对数为准,本文不写死百分比):币安 https://www.binance.com/join?ref=L5KY6YCR(邀请码 L5KY6YCR);欧易 https://www.okx.com/join/2157189586(邀请码 2157189586)。
1. 立刻停掉占用该 Key 的软件
- 在电脑/服务器上退出或停止传奇量化跟单软件、其它第三方跟单/网格/量化客户端——凡是填过同一组 API Key/Secret 的进程都停。
- 不要只「暂停跟单项目」却让软件继续轮询:泄露期间软件仍可能用旧 Key 下单或被对端滥用。
- 若同一 Key 绑在多台机器/容器,全部停;事后只在一台干净环境重连新 Key。
产品入口汇总见 我写过的跟单软件汇总;币安侧 币安合约跟单软件 3.1、欧易侧 欧易跟单软件 3.1 重连步骤以各产品页说明为准。
2. 打开 API 管理:删除或禁用泄露的 Key
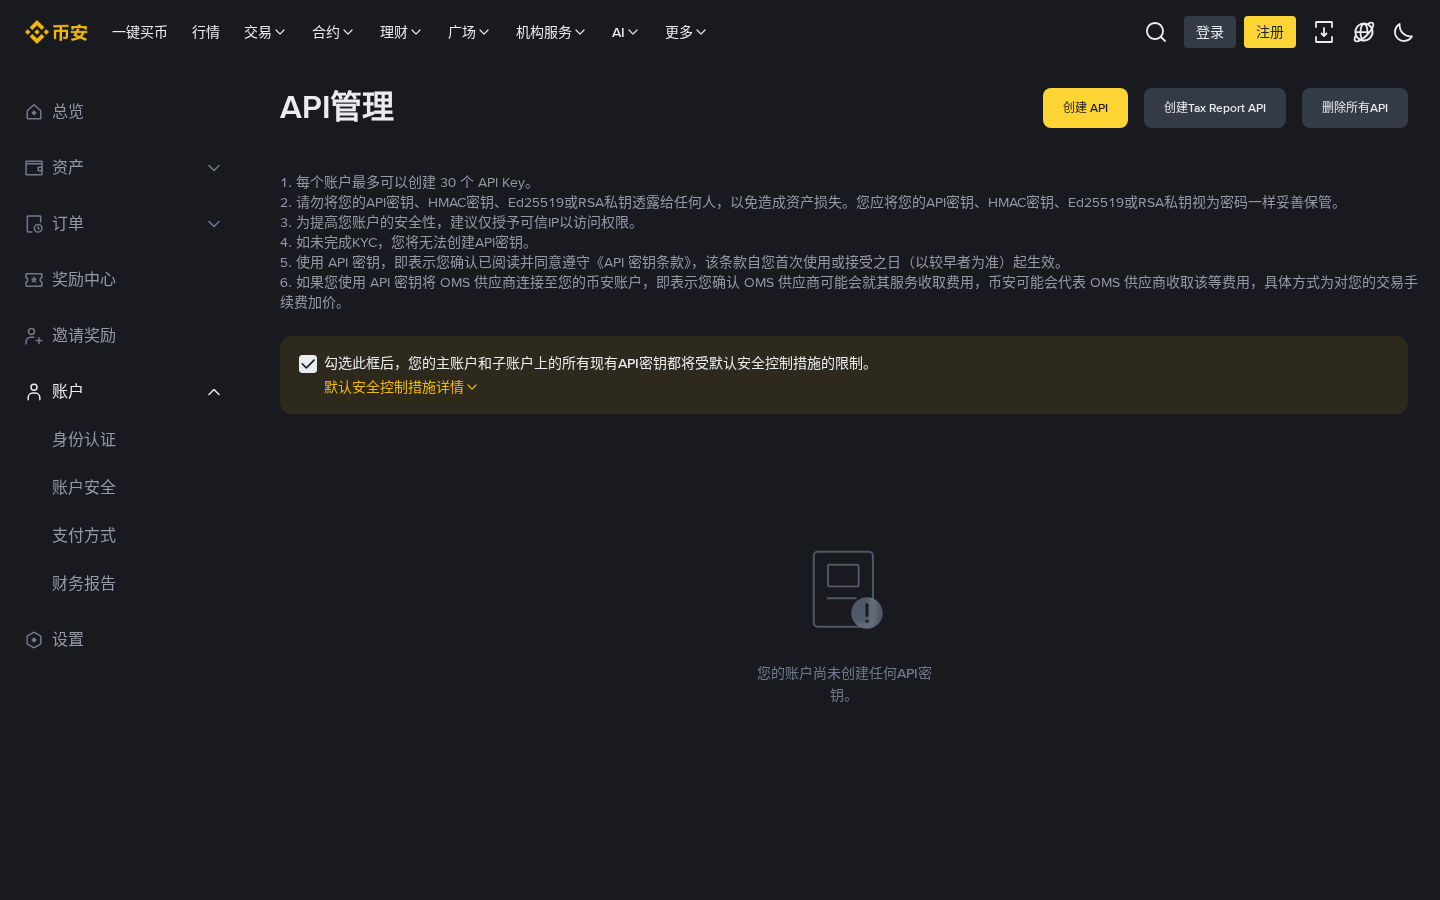
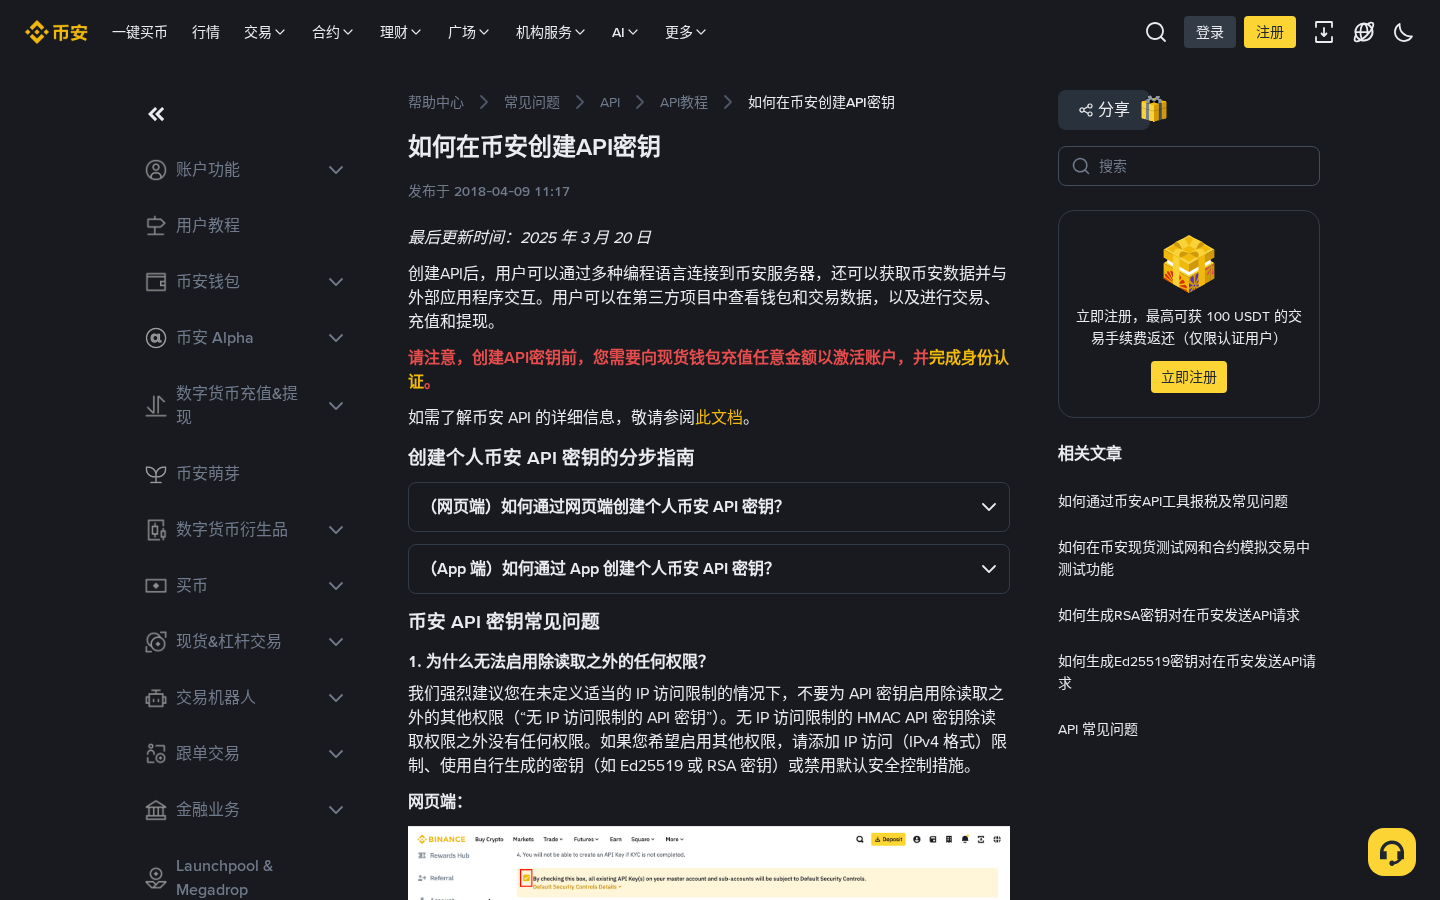
币安(优先):登录后进入【账户】/【设置】→【API 管理】。页面上有创建 API与删除所有 API;单个密钥也可在列表里删除。官方提醒:勿把 API Key、HMAC/Ed25519/RSA 私钥透露给任何人;建议仅授予可信 IP;未完成 KYC 无法创建密钥。帮助中心《如何在币安创建 API 密钥》亦说明权限与 IP 访问限制的关系——无正确 IP 限制时,非只读权限往往无法开启。
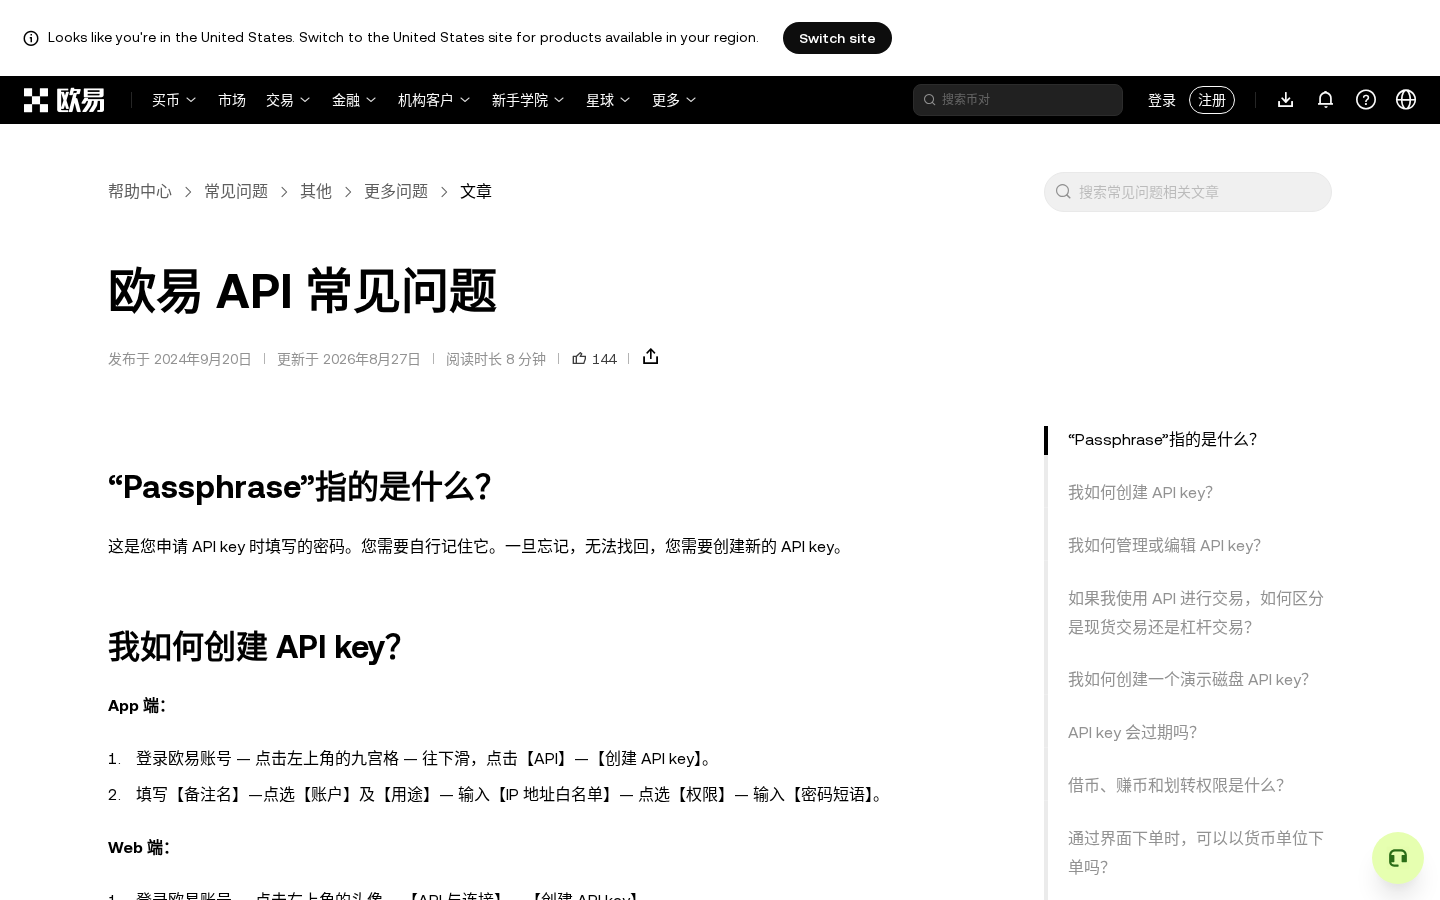
欧易(简要):在 App/网页进入 API 管理,删除涉事 Key;欧易 API 常见问题写明创建时可设备注、用途、IP 白名单、权限与 Passphrase,Passphrase 遗忘不可找回只能重建。文档侧亦有「创建我的 APIKey / APIKey 安全性」章节,以你当前帮助中心/文档页为准。
- 删除后,旧 Key 应立即失效;第三方若仍持有旧 Secret,也无法再通过交易所鉴权。
- 若列表里分不清哪一把泄露:宁可删光,再按最小权限重建(见第 5 步)。
- 截图或导出密钥明文的聊天记录、网盘、邮件一并清理;Secret 只应存在于你本机加密配置。
3. 核对合约仓位与跟单项目
删 Key 不会自动平掉已有仓位。立刻在交易所 App/网页核对:
- 【合约】持仓:是否有你没下过的开仓/加仓;异常则手动减仓或市价平仓(以你风控规则为准)。
- 【跟单交易】:是否仍有进行中的跟单/带单项目;广场内置跟单不依赖你的 API Key,但若带单员账户 Key 泄露,跟单者资金仍可能被异常带单影响——带单侧更要快删 Key。
- 订单历史与资金流水:短时间密集下单、异常划转要截图留证,并走官方客服渠道(别点陌生链接)。
4. 改登录密码,核对 2FA 与防钓鱼码
若 Key 可能随「设备中毒 / 邮箱被盗 / 钓鱼页」一起泄露,只删 API 不够:
- 修改交易所登录密码;优先在可信设备上操作。
- 核对谷歌/币安验证器等 2FA 是否仍由你掌控;异常则按官方指引重置(路径以 App 安全中心为准)。
- 设置或更换防钓鱼码:官方邮件/短信应带你设定的码,缺失或不一致当钓鱼处理。帮助中心《防钓鱼码简介及其设置方法》可按 App【账户安全】或网页【账户安全】开启。
5. 重建 API:最小权限 + IP 白名单
确认仓位可控、登录安全后,再新建 Key(细则对照 币安跟单 API 创建、币安 API IP 白名单、欧易跟单 API 创建):
- 权限最小:跟单软件通常需要合约交易相关权限;提现权限一律关闭。
- 绑定 IP 白名单:只放行跑软件那台机器的公网 IP;换机器先改白名单再启动。
- Label/备注写清用途(如「lgd-copy-2026-10」),便于下次应急定位。
- Secret 只复制一次到软件配置,不要发到微信/邮件;欧易务必妥善保存 Passphrase。
6. 用新 Key 重连软件
- 在软件里删除旧 Key 配置,填入新 API Key / Secret(及欧易 Passphrase)。
- 先用小仓位或只读探测确认连通,再恢复跟单/带单。
- 确认软件不会把密钥明文写进可同步网盘的日志。
重连入口:币安合约跟单软件 3.1 · 欧易跟单软件 3.1 · 总览 跟单软件汇总。
7. 广场内置跟单 vs API 跟单软件:泄露时爆炸半径不同
一般不依赖你自建的 API Key;风险更多在登录态、设备与跟单项目止损设置。API 泄露场景下,攻击者通常不能靠「你的跟单 Key」直接接管广场跟单(仍要以官方机制为准)。应急重点:改密、2FA、防钓鱼、核对项目仓位。
软件持有你的 API Key + Secret(及可能的 Passphrase)。Key 泄露后,攻击者可能在权限范围内下单、改仓——爆炸半径更大。应急必须:停软件 → 删 Key → 查仓 → 重建最小权限 + IP 白名单 → 再重连。带单员 Key 泄露还会波及跟单者。
隔离思路还可配合子账户:跟单专用子账户 + 专用 Key,主账户少暴露。见 币安子账户跟单怎么做。
8. 相关阅读
声明:菜单名称、权限开关、IP 限制规则与资格以币安/欧易 App 或官网当前显示为准;本文仅作安全操作核对,不构成投资建议,不保证收益。切勿向任何「客服私聊」发送 API Secret 或验证码。